A számla, ami nem számla
Egy ismerősnek tűnő e-mail, egy melléklet, egy jelszó. A zsarolóvírus-támadások felének ez a kezdete: rosszindulatú e-mail és adathalászat.
KIBERBIZTONSÁG KKV-KNAK
A háziorvosodtól sem vársz szívátültetést. A kiberbiztonság ugyanígy külön szakma — és a legtöbb cégvezető akkor tudja meg, amikor már áll a cég. Ezen az oldalon forrásolt számokkal megmutatjuk, mi fenyeget egy magyar kis- és középvállalkozást, és mit lehet tenni ellene.
Kérj egyeztetéstA SZÁMOK
A támadások nagy része nem célzott. Automata programok pásztázzák az egész internetet, és azt találják meg, akinél nyitva maradt egy ajtó: egy régi bővítmény, egy újrahasznált jelszó, egy be nem állított mentés. Nem azért kerülsz sorra, mert érdekes vagy — hanem mert elérhető.
Az őszinte olvasat: az incidensek többsége mögött nem hacker áll, hanem üzemzavar vagy emberi hiba.[1] A cégnek viszont mindegy, miért nem fér hozzá a fájljaihoz — a kérdés mindkét esetben ugyanaz: van-e kipróbált mentés, és tudja-e valaki, mi a teendő az első órában.
HAT TÉVHIT
A támadó nem válogat: listából dolgozik. A kis cég nem kevésbé célpont, csak kevésbé védett — és egy háromhetes leállást nehezebben él túl, mint egy nagyvállalat.
A hamis számlaszámot kérő levélben nincs vírus. Az ellopott jelszóval belépő támadó a rendszer szemében jogos felhasználó. A vírusirtó szükséges, de a mai támadások nagy részét nem látja.
És jó eséllyel remekül végzi a dolgát: működik a hálózat, a nyomtató, a levelezés. A biztonság azonban másik szakma — erről szól a következő szakasz.
A szolgáltató a saját infrastruktúráját védi. Hogy ki léphet be, mit oszthat meg, és van-e mentés, az a te beállításod — és a te felelősséged.
Mikor állítottatok vissza belőle utoljára? Ha a mentés ugyanarról a hálózatról elérhető, a zsarolóvírus azt is elérheti. A ki nem próbált mentés csak remény.
Vagy csak nem vettétek észre. Az adatlopó programok és a feltört postafiókok hetekig csendben dolgoznak — figyelés nélkül a „nem történt semmi” annyit jelent: nem tudunk róla.
RENDSZERGAZDA ÉS KIBERBIZTONSÁGI SZAKEMBER
A háziorvos nélkülözhetetlen: ismer téged, kezeli a mindennapi bajokat, és tudja, mikor kell szakorvoshoz küldeni. Senki nem gondolja, hogy ettől ő rosszabb orvos lenne a szívsebésznél — egyszerűen más a szakmája. A rendszergazda és a kiberbiztonsági szakember viszonya pontosan ilyen. A legtöbb kis cégnél mégis a rendszergazdától várják mindkettőt, a napi üzemeltetés mellett, „ha marad rá idő”.
Az üzemeltető
A szakorvos
A két szerep gyakran ellentétes irányba húz: az üzemeltetésnek a kényelem a jó, a biztonságnak a korlát. Ha ugyanaz az ember felel mindkettőért, a napi sürgős mindig legyőzi a fontosat. Ez nem a rendszergazda hibája — hanem a feladatkiosztásé. Mi nem a rendszergazdád helyett dolgozunk, hanem mellette: megmutatjuk, hol a rés, ő pedig a legtöbbet be tudja zárni.
Ha háromnál több kérdésre „nem tudom” vagy „majd megnézem” a válasz, nem a rendszergazdát kell lecserélni — hanem szakorvost hívni mellé. Az első 30 perces egyeztetés díjmentes.
KI MONDJA EZT?
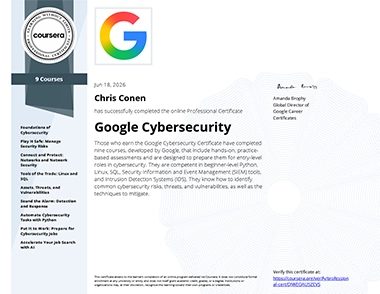
Huszonegy év fejlesztői tapasztalat mellett a Google kiberbiztonsági szakember-képzésének tanúsítványai: alapok, kockázatkezelés, hálózatvédelem, Linux és SQL, Python. Nem arctalan tanácsadócég — azzal beszélsz, aki a felmérést el is végzi.

VESZÉLYTÉRKÉP
A „hackertámadás” valójában sokféle dolog: megtévesztő levél, ellopott jelszó, be nem foltozott rés, feltört beszállító. Mindegyiket külön végigvettük: mi ez, hogyan néz ki egy kis cégnél, és mi fogja meg. Kattints bármelyikre.
ESETTANULMÁNY · KIBERBIZTONSÁG
Egy 18 fős győri mérnökiroda négy napja zsarolóvírus-támadás alatt, óránként végigjátszva. A cég kitalált, a számok forrásoltak — és a végén ott a hat kontroll, ami megállítja.
Egy ismerősnek tűnő e-mail, egy melléklet, egy jelszó. A zsarolóvírus-támadások felének ez a kezdete: rosszindulatú e-mail és adathalászat.
A titkosítás húsz perc alatt végigfut a közös meghajtón. A mentés ugyanazon a szerveren van — így vele együtt titkosul.
Átlagosan három hét, mire egy cég talpra áll. A legtöbb esetben nem technológia hiányzik, hanem hat alapvető kontroll.
TUDÁSBÁZIS
Huszonegy oldalnyi magyar nyelvű útmutató cégvezetőknek — szakzsargon nélkül. Nem kell sorban olvasni: válaszd azt, ami most a legjobban szorít.
NIS2 · ÉRINTETTSÉG
A kiberbiztonsági törvény (2024. évi LXIX. tv.) az ágazat és a cégméret alapján dönti el, kire vonatkozik. Ez a gyorsteszt a törvény szövege szerint ad tájékoztató eredményt — adatot nem kér és nem küld sehová.
Tájékoztató eredmény, nem jogi állásfoglalás. A törvény további eseteket is ismer (például a többségi állami tulajdonú cégeket és a hatóság által egyedileg azonosított szervezeteket), a pontos besorolást az ágazati szabályok döntik el. Forrás: 2024. évi LXIX. törvény, 1. § és 2–3. melléklet ↗.
HOL KEZDD?
Megméri, mit lát kívülről egy támadó a weboldaladból: fejlécek, titkosítás, levelezési beállítások. Regisztráció nélkül.
Mérek egy oldalt →Cégre szabható szabályzatok és nyilvántartások — annak, akitől a megrendelő vagy az auditor papírt kér.
Mit tartalmaz? →Javítócsomag, havi újramérés és követhető előrehaladás. A független auditot regisztrált auditor végzi — mi felkészítünk.
Csomagok és árak →Teljes kép a cég kockázatairól, rangsorolt teendőkkel — a rendszergazdáddal együttműködve. Az első egyeztetés díjmentes.
Kérj egyeztetést →AMIT NYÚJTUNK
Stratégiai áttekintés a meglévő IT-biztonsági helyzetről. Kockázati elemzés, prioritások meghatározása és konkrét, megvalósítható javaslatok. Nem eladói prezentáció, hanem őszinte felmérés.
A hálózati infrastruktúra, szerverek, felhőszolgáltatások és alkalmazások biztonsági állapotának felmérése. Jogosultságkezelés, naplózás, mentési rendszerek és incidens-kezelési protokollok áttekintése.
Cégre szabott workshopok és prezentációk az alkalmazottak számára: phishing felismerés, jelszó-higiénia, adatkezelési alapok, incidens-kezelés. Online vagy helyszíni formában.
Ha a céged a 2024. évi LXIX. törvény hatálya alá esik, segítjük az alanyiság-besorolást, a kockázatkezelési intézkedések kidolgozását és a bejelentési kötelezettségek teljesítését.
Mi történik, ha valami mégis bekövetkezik? Lépésről lépésre kidolgozott protokoll: ki kap értesítést, mi a sorrend, hogyan dokumentáljuk, és hogyan állunk vissza a normál működésbe.
Havi vagy negyedéves áttekintések a biztonsági helyzetről. Új kockázatok azonosítása, frissítések követése és a meglévő intézkedések hatékonyságának mérése.
HOGYAN DOLGOZUNK
Díjmentes 30 perces beszélgetés, ahol megismerjük a cégedet, az infrastruktúrádat és a fő kockázatokat. Ebből készül a pontos ajánlat.
A hálózatod, szervereid, felhőszolgáltatásaid és alkalmazásaid átfogó vizsgálata. Jogosultságok, naplózás, mentések, sebezhetőségek – mindet lefedjük.
Prioritizált kockázati lista és konkrét, megvalósítható lépések. Nem eszközök listája, hanem üzleti prioritások: mi a legfontosabb most, mi várhat egy kicsit.
A javaslatok megvalósítása, az alkalmazottak bevonása és a folyamatos felügyelet beállítása. Nem hagyunk magadra – ott vagyunk a következő lépésekben is.
RÉSZLETES SZOLGÁLTATÁSOK
A hálózati topológia feltérképezése, a szegmensek és a forgalom irányának vizsgálata. Hol vannak a gyenge pontok? Melyik eszközök között van felesleges kommunikáció?
Ki fér hozzá, mihez és miért? A felhasználói fiókok, admin jogosultságok és a szolgáltatási fiókok áttekintése. Törljük a felesleges hozzáféréseket.
A mentések gyakorisága, helye és visszaállíthatósága. Teszteljük, hogy egy incidens esetén ténylegesen vissza tudod-e állítani az adatokat.
Mit naplózol, hol tárolod, és ki nézi? A kritikus események figyelmeztetéseinek beállítása, hogy ne utólag derüljön ki egy incidens.
Az AWS, Azure vagy Google Cloud fiókjaid biztonsági beállításainak áttekintése. Jogosultságok, titkok kezelése, és a felhőszolgáltatások közötti kommunikáció.
A szerverek, alkalmazások és a hálózati eszközök ismert sebezhetőségeinek vizsgálata. Prioritizált javaslattal, hogy mit frissíts vagy cserélj ki.
BIZTONSÁGTUDATOSSÁGI KÉPZÉS
Gyakorlati példák, hogyan ismerj fel hamis e-mailt. Nem elmélet, hanem a te cégedre szabott forgatókönyvek, amikkel teszteljük az alkalmazottakat.
Miért nem jó a "Password123"? A jelszókezelők használata, a kétlépcsős hitelesítés bevezetése és a jelszavak tárolásának alapjai.
Milyen adatokat kezelünk, hol tároljuk, és ki fér hozzá? A GDPR alapelvei gyakorlati példákon keresztül, nem jogi szövegekkel.
Mi a teendő, ha gyanús e-mailt kapsz, ha leáll a rendszer, vagy ha valaki feltörte a fiókját? Lépésről lépésre, papíron és gyakorlatban.
Az okostelefonok és a táblagépek biztonsága. Mi történik, ha elveszíted vagy ellopják? A távoli törlés és a titkosítás beállítása.
Az irodai környezet kockázatai: ki fér hozzá a szerverhez, hogyan kezeljük a vendégeket, mi történik egy elhagyott képernyővel.
HOL MŰKÖDÜNK
Helyszíni egyeztetés, rendszer-elemzés és képzés a városban és közvetlen környékén. A leggyakoribb helyszínünk – itt van a stúdió is.
Online vagy helyszíni tanácsadás a határ menti vállalkozások számára is. Német nyelvű ügyfeleknek is tudunk segíteni.
Rendszer-elemzés és biztonságtudatossági képzés a Zala megyei KKV-knak. A nagyobb ipari cégek mellett a kisebb szolgáltatók is elérhetők.
Kiberbiztonsági tanácsadás és NIS2 felkészülés Veszprém megyében. A turisztikai és ipari szektor különösen érzékeny a kiberfenyegetésekre.
Helyszíni egyeztetés és online képzés a Pápa környéki cégeknek. A mezőgazdasági és feldolgozó ipari vállalkozások is egyre digitálisabbak.
Rendszer-elemzés és incidens-kezelési terv kidolgozása Ajkán és környékén. A vegyipari cégek különösen érzékenyek a biztonsági incidensekre.
Kiberbiztonsági tanácsadás a Komárom-Esztergom megyei KKV-knak. A bányászati és ipari szektor digitális átalakulása új kockázatokat hoz.
Online és helyszíni megoldások a határ menti vállalkozások számára. A logisztikai és szállítási cégek különösen érzékenyek a kiberfenyegetésekre.
Biztonságtudatossági képzés és rendszer-elemzés a Mosonmagyaróvár környéki cégeknek. A határ menti kereskedelem digitális csatornáit is lefedjük.
GYAKORI KÉRDÉSEK
Az Eurostat szerint 2023-ban az uniós vállalkozások 21,5%-át érte következménnyel járó informatikai biztonsági incidens: leállás, adatsérülés vagy adatkiszivárgás. A támadások nagy része nem célzott — automata programok pásztázzák az internetet nyitva hagyott rések után —, ezért a kis cégméret önmagában nem véd.
A rendszergazda feladata, hogy a rendszerek működjenek; a kiberbiztonsági szakemberé, hogy ne lehessen visszaélni velük. Ez két külön szakma, ahogy a háziorvosé és a szívsebészé is. A jó megoldás nem a rendszergazda lecserélése, hanem az, hogy egy szakember felméri a kockázatokat, és a rendszergazdával együtt zárja a réseket.
Nem. A leggyakoribb támadások — az adathalászat, a hamis számlaszám, az ellopott jelszó — érvényes belépéssel vagy emberi megtévesztéssel dolgoznak, amit a vírusirtó nem lát. A védelem alapja a kétfaktoros belépés, a kipróbált offline mentés, a rendszeres frissítés, a szűk jogosultságok és a munkatársak felkészítése.
Az adathalászat és a rá épülő csalások, a zsarolóvírus, valamint a nem frissített rendszerek sebezhetőségeinek kihasználása. A Verizon 2026-os jelentése szerint a kkv-knál a sebezhetőségek kihasználása a leggyakoribb belépési pont (26%), a zsarolóvírus pedig az incidensek 48%-ában jelen van. A tizennyolc leggyakoribb támadástípust külön oldalon vesszük végig.
Válaszd le az érintett gépet a hálózatról, de ne kapcsold ki és ne törölj semmit; ha pénz is érintett, azonnal hívd a bankot; jelszót csak biztosan tiszta eszközről cserélj; és hívj szakembert. Ha személyes adat is érintett, és az incidens kockázattal jár, a GDPR szerint 72 órán belül be kell jelenteni a NAIH-nak.
Főként KKV-knak: 10–250 fős cégeknek, amelyeknek nincs dedikált IT-biztonsági csapata, de van digitális infrastruktúrájuk és ügyféladat-kezelésük. Győr, Sopron, Szombathely, Zalaegerszeg, Veszprém, Pápa, Ajka, Tata, Komárom és Mosonmagyaróvár környékén is elérhetőek vagyunk.
A meglévő IT-infrastruktúra áttekintését: hálózati topológia, szerverek, felhőszolgáltatások, jogosultságkezelés, naplózás és mentési rendszerek állapotának felmérése. A végeredmény egy prioritizált kockázati lista konkrét javaslatokkal.
Cégre szabott, gyakorlati prezentációk és workshopok: adathalászat felismerése, jelszó-higiénia, adatkezelési alapok, incidens-kezelési protokollok. Online vagy helyszíni formában, magyar nyelven. A képzések 2–4 órásak, és gyakorlati példákon keresztül mutatjuk be a kockázatokat.
Ha a céged a 2024. évi LXIX. törvény hatálya alá esik, akkor igen. Segítjük az alanyiság-besorolást, a kockázatkezelési intézkedések kidolgozását és a bejelentési kötelezettségek teljesítését. A NIS2 nemcsak a nagy cégeket érinti: a kötelezett megrendelők a beszállítóiktól is elvárják ugyanezeket az intézkedéseket.
Az első egyeztetést általában 3 munkanapon belül lefoglaljuk. A rendszer-elemzés eredményét 2–4 héten belül adjuk át, a cég méretétől és az infrastruktúra komplexitásától függően.
Az ár a felmérés méretétől és a cég infrastruktúrájától függ. Az első egyeztetés díjmentes, utána fix áron adjuk meg az ajánlatot, rejtett költségek nélkül. A kis cégeknek 150–300 ezer Ft közötti csomagokat is kínálunk.
Nem. A képzéseket úgy állítjuk össze, hogy a munkatársak megértsék a kockázatokat és a teendőket. Nem programozói vagy hálózati tudás kell — csak alapvető számítógépes ismeretek.
A mérések eltérő mintákon és időszakokon készültek, ezért nem összeadhatók. A nemzetközi jelentések nem csak magyar cégekről szólnak; ahol a minta szűkebb, a forrásnál jelezzük. A példák tipikus helyzetek, nem konkrét ügyfelek esetei.
A KÖVETKEZŐ LÉPÉS